Cảnh báo bảo mật: ứng dụng giả mạo ‘CSKH EVNSPC’ phát tán mã độc đánh cắp OTP
admin
2026-09-05 · schedule 10 phút đọc
Lưu ý: Nội dung mang tính tham khảo kỹ thuật, không thay thế tư vấn chuyên môn IT.
Cảnh báo bảo mật: ứng dụng giả mạo ‘CSKH EVNSPC’ phát tán mã độc đánh cắp OTP
Khách hàng Thanh toán và tra cứu thông tin điện lực vừa được cảnh báo về một chiêu trò lừa đảo tinh vi: kẻ xấu dựng website và ứng dụng nhái giao diện của ngành điện để lừa tải phần mềm độc hại. Mục tiêu của vụ tấn công là tiếp cận điện thoại nạn nhân, đọc mã xác thực OTP và chiếm quyền kiểm soát các ứng dụng ngân hàng, dẫn tới nguy cơ mất tiền trong tài khoản.
Web giả mạo được dàn dựng tinh vi để đánh lừa người dùng
Theo thông tin từ cơ quan quản lý thuộc khu vực phía Nam, xuất hiện một tên miền giả mạo với giao diện mô phỏng thương hiệu EVN. Trang này sao chép logo, hình ảnh và bố cục để tạo lòng tin, sau đó hiển thị các nút giả danh Google Play và App Store để dụ người truy cập tải về một tệp cài đặt giả danh ứng dụng CSKH EVNSPC.
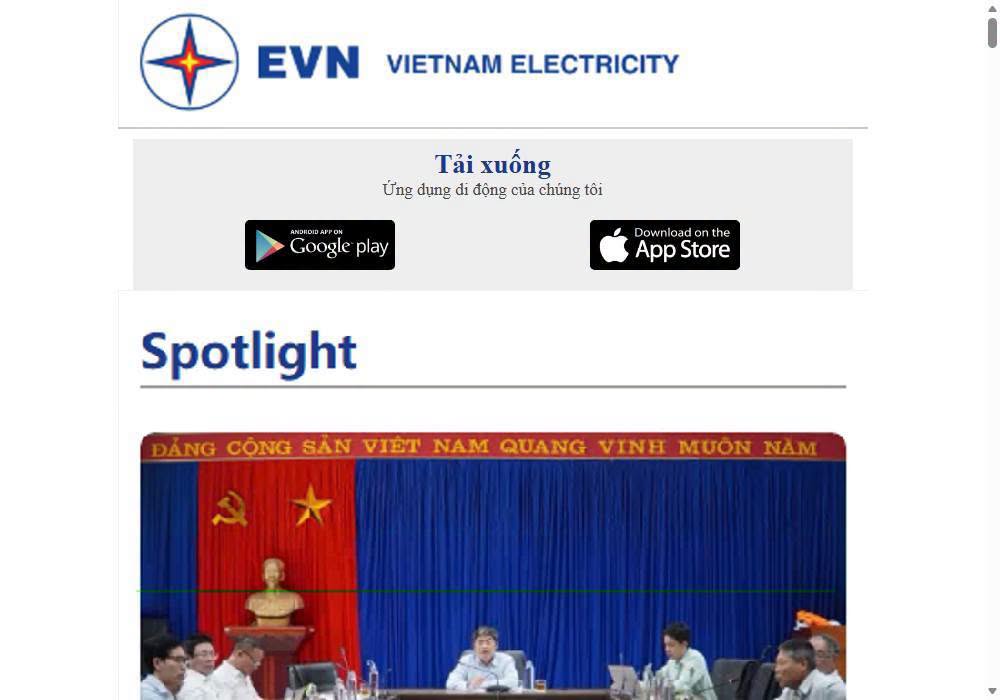
Hình ảnh trang web giả mạo dụ dỗ người dùng tải về file ứng dụng độc hại mang tên “CSKH EVNSPC”.
Hành vi nguy hiểm của phần mềm giả mạo
Đơn vị quản lý nhấn mạnh: ứng dụng mạo danh này chứa mã độc có khả năng thực hiện nhiều hành vi xâm phạm nghiêm trọng. Khi được cài đặt, phần mềm sẽ âm thầm truy cập và đọc tin nhắn SMS chứa mã OTP; đồng thời tạo lớp giao diện giả (overlay) để che khuất các ứng dụng ngân hàng thật, ghi lại màn hình hoặc ghi lại thông tin đăng nhập. Các khả năng này giúp kẻ tấn công thu thập thông tin đăng nhập và thực hiện giao dịch trái phép trên tài khoản của nạn nhân.
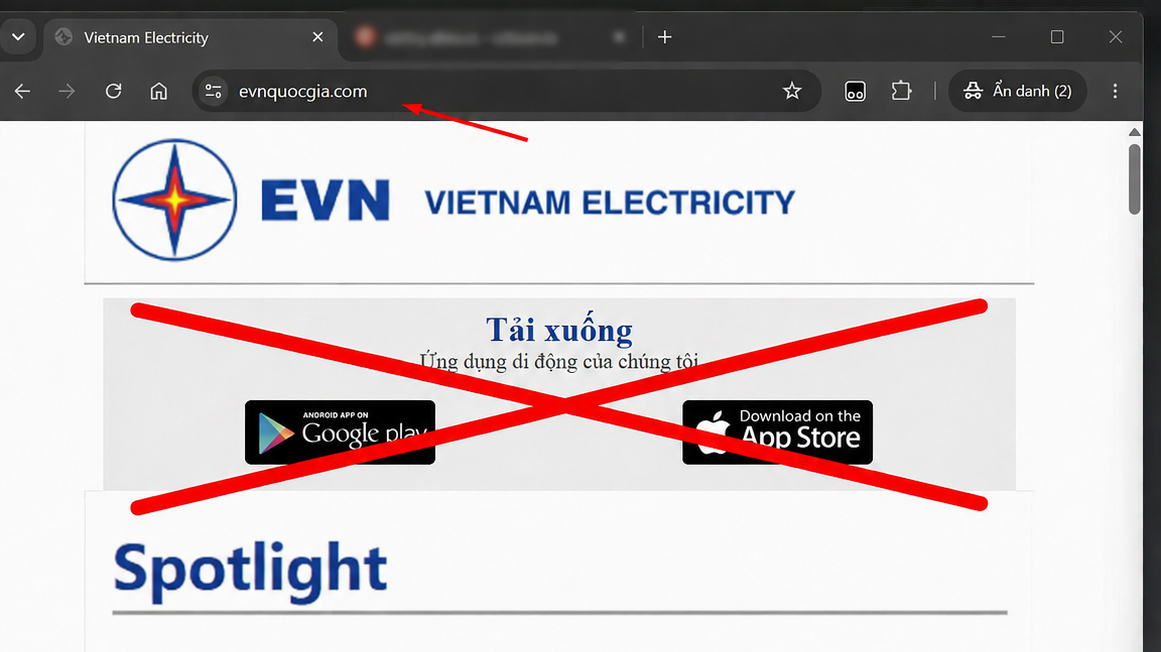
Trang web mạo danh thương hiệu EVN nhằm lừa khách hàng tải và cài đặt ứng dụng giả mạo mang tên “CSKH EVNSPC”
Lời khuyên thực tế từ ngành điện
Ngành điện khuyến cáo mọi người dùng cần cẩn trọng tối đa: chỉ tải và sử dụng ứng dụng chăm sóc khách hàng chính thức do EVN cung cấp. Ứng dụng thật hiện được phân phối độc quyền qua hai kho ứng dụng chính thống của các hệ điều hành di động, không qua tệp APK từ nguồn lạ và không được gửi đường link tải nội dung trực tiếp qua tin nhắn SMS hay mạng xã hội.
Làm sao để phân biệt ứng dụng thật và giả?
Dưới đây là một số dấu hiệu giúp người dùng nhận biết rủi ro khi gặp các trang hoặc ứng dụng nghi vấn:
- Giao diện trang web có nút tải ứng dụng nhưng dẫn tới tệp cài đặt không thuộc Play Store hoặc App Store.
- Tên miền hoặc địa chỉ web có khác biệt nhỏ so với tên miền chính thức của đơn vị cung cấp dịch vụ.
- Ứng dụng yêu cầu nhiều quyền truy cập không cần thiết ngay sau khi cài đặt, như quyền đọc SMS hoặc vẽ lên các ứng dụng khác (overlay).
- Thông tin tải về dưới dạng tệp APK thay vì qua cửa hàng ứng dụng chính thức.
Hướng dẫn tải ứng dụng EVN an toàn
Để đảm bảo an toàn, người dùng nên thực hiện các bước cơ bản sau khi muốn cài ứng dụng chăm sóc khách hàng của ngành điện:
- Mở trực tiếp CH Play (Android) hoặc App Store (iOS) trên thiết bị, tìm theo từ khóa gợi ý liên quan tới EVN CSKH.
- Kiểm tra tên nhà phát hành và phản hồi từ người dùng trước khi cài đặt.
- Không cài đặt tệp APK tải từ email, SMS hoặc trang web lạ; nếu trang web yêu cầu cài đặt theo cách này, đó là dấu hiệu nguy hiểm.
Khi nghi ngờ đã cài ứng dụng độc hại
Nếu người dùng phát hiện mình đã tải và cài một ứng dụng nghi ngờ, nên chủ động gỡ bỏ phần mềm đó ngay lập tức và kiểm tra các quyền mà ứng dụng đã được cấp. Đồng thời cần cẩn trọng với các thông báo OTP, kiểm tra hoạt động tài khoản ngân hàng và liên hệ với ngân hàng nếu phát hiện giao dịch bất thường.
Tại sao các kẻ gian tập trung vào OTP và ứng dụng ngân hàng?
Mã xác thực một lần (OTP) thường là lớp bảo vệ cuối cùng trong nhiều giao dịch trực tuyến. Khi mã này bị lộ hoặc SMS bị đọc trộm, kẻ gian có thể hoàn tất các giao dịch hoặc thay đổi thông tin tài khoản. Việc tạo giao diện giả mạo che khuất ứng dụng ngân hàng cho phép thu thập tên đăng nhập và mật khẩu, từ đó mở đường cho hành vi chiếm đoạt tài sản.
Thói quen an toàn giúp giảm rủi ro
Thực hành một số thói quen đơn giản có thể giảm đáng kể nguy cơ bị tấn công:
- Luôn tải ứng dụng từ cửa hàng chính thức và cập nhật hệ điều hành, ứng dụng định kỳ.
- Không nhấp vào liên kết tải ứng dụng nếu liên kết đó được gửi qua SMS, mạng xã hội hay email không rõ nguồn.
- Đọc kỹ quyền yêu cầu của ứng dụng trước khi cấp và cân nhắc từ chối các quyền không hợp lý.
- Chú ý tới tên miền khi nhận thông tin qua web: những khác biệt nhỏ có thể là dấu hiệu mạo danh.
Kết luận — cần tỉnh táo trước mọi lời mời cài phần mềm
Chiêu trò giả mạo thương hiệu để phát tán mã độc là mối đe dọa hiện hữu; nạn nhân thường là những người bị cuốn vào niềm tin với giao diện quen thuộc. Việc tuân thủ nguyên tắc chỉ sử dụng ứng dụng từ kho chính thức và cảnh giác với các tệp cài đặt từ nguồn lạ là bước căn bản nhưng rất hiệu quả để bảo vệ thông tin cá nhân và tài sản số.
Người dùng nên coi trọng cảnh báo từ EVNSPC và chia sẻ thông tin cảnh giác tới người thân, đặc biệt những người ít am hiểu công nghệ để cùng hạn chế rủi ro lan rộng.
Theo Tổng công ty Điện lực miền Nam
Muốn tìm hiểu thêm về nền tảng Windows được tùy biến để lập trình viên làm việc với mô hình AI và các thiết lập dành riêng cho lập trình tại chỗ, bạn có thể đọc bài viết Windows 11 cấu hình sẵn cho lập trình viên và AI tại chỗ — bài này phân tích cách Microsoft và đối tác tối ưu hoá trải nghiệm phát triển lẫn nhu cầu chạy mô hình AI cục bộ.
Nếu bạn quan tâm đến cơ chế bảo vệ trẻ em và quản lý tính năng khi người dùng từ chối xác minh tuổi trên Windows 11, hãy tham khảo bài viết cơ chế xác minh độ tuổi trên Windows 11 và tác động tới ứng dụng để biết cách hệ sinh thái ứng dụng giới hạn quyền truy cập khi không có xác minh hợp lệ.
Để chủ động bảo vệ tài khoản định danh điện tử, đặc biệt trước các quy định khóa tài khoản liên quan tới số điện thoại, bạn có thể xem hướng dẫn chi tiết trong bài quy trình kiểm tra và xác thực số thuê bao trên VNeID trước mốc khóa tự động để biết cần làm gì nhằm tránh gián đoạn khi chính sách thay đổi.
Đọc tiếp theo
Khám Phá Tân Võ Lâm: Hành Trình Kiếm Hiệp Sâu Sắc Giữa Thế Giới Nhanh Chóng
3 tháng trước
Cập Nhật Windows 11: Giải Quyết Lỗi Game, Màn Hình Đen Và Vấn Đề PIN
2 tháng trước
Quyết Định Tài Chính: Chướng Ngại Hay Cơ Hội Thành Công?
2 tháng trước